Siber güvenlik tezine başlarken en sık takılınan yer, hangi araç ekosisteminin sizin araştırma sorunuza uyduğunu seçmektir — düzinelerce araç var ve her biri farklı bir işi yapıyor. Yanlış araçla başlamak, haftalar sonra fark edilen ve tez takvimini geciktiren bir hataya dönüşebilir. Bu yazı, siber güvenlik tezlerinde gerçekten kullanılan araçları, hangi tez adımında hangisinin işe yaradığını ve bunları etik/yasal sınırlar içinde nasıl kullanacağınızı adım adım anlatır.
Ağ analizi ve trafik izleme için hangi araçlar kullanılır?
Ağ trafiğini yakalayıp analiz etmek isteyen tezlerde Wireshark en yaygın kullanılan açık kaynaklı protokol analiz aracıdır; paket düzeyinde inceleme, filtreleme ve trafik örüntüsü çıkarma imkânı sunar. Komut satırından otomatik veri toplamak isteyen tezlerde tcpdump tercih edilir çünkü betikleştirilebilir ve sunucu ortamlarında grafik arayüz gerektirmeden çalışır. Bu iki araç genellikle birlikte kullanılır: tcpdump ile veri toplanır, Wireshark ile analiz edilir.
Yakalanan trafiğin boyutu büyükse (ör. saatler süren bir gözlem), Wireshark’ın grafik arayüzü tek başına yetersiz kalabilir; bu durumda tshark (Wireshark’ın komut satırı sürümü) ile trafik önce filtrelenip özetlenir, yalnızca ilgili kesitler grafik arayüzde detaylı incelenir. Bu iki aşamalı yaklaşım, büyük veri setleriyle çalışan tezlerde zaman kazandırır ve yöntem bölümünde ayrı bir adım olarak belirtilmeye değerdir.
Penetrasyon testi ve güvenlik açığı tarama araçları nelerdir?
Sistemlerin güvenlik açıklarını test eden tezlerde dört araç öne çıkar:
| Araç | Ne yapar | Tipik kullanım |
|---|---|---|
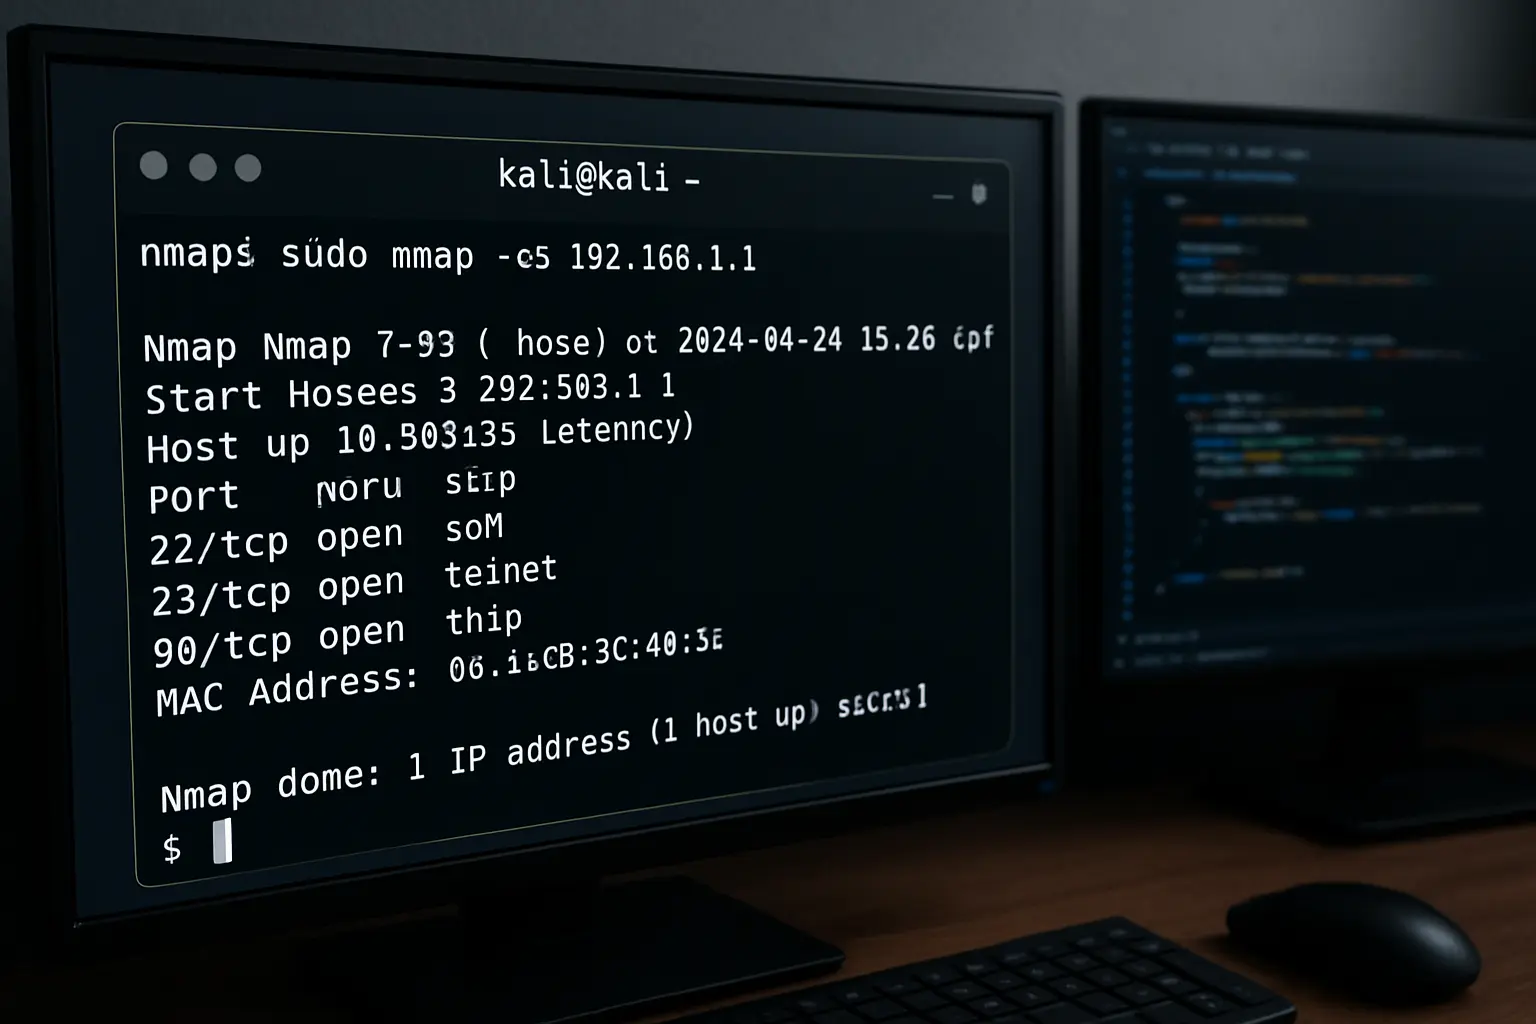
| Nmap | Ağ ve port tarama | Hedef sistemde açık portların ve servislerin tespiti |
| Metasploit | Sömürü (exploit) çerçevesi | Bilinen güvenlik açıklarının kontrollü ortamda test edilmesi |
| Burp Suite | Web uygulama güvenlik testi | Web uygulamalarında girdi doğrulama ve oturum yönetimi açıkları |
| OWASP ZAP | Açık kaynaklı web güvenlik tarayıcısı | Burp Suite’in ücretsiz alternatifi, otomatik tarama |
Kali Linux, bu araçların çoğunun önceden kurulu geldiği bir Linux dağıtımıdır; birçok tez, ayrı ayrı kurulum yapmak yerine doğrudan Kali Linux üzerinde çalışır. Bu araçların tamamı yalnızca kendi kontrolünüzdeki veya yazılı izin aldığınız sistemlerde kullanılmalıdır.
Penetrasyon testi metodolojisi tez metninde nasıl anlatılır?
Penetrasyon testine dayanan bir tezde, hangi aracın hangi aşamada kullanıldığının sırayla anlatılması beklenir: keşif (reconnaissance), tarama (scanning), sömürü (exploitation) ve raporlama. Bu dört aşama, endüstri standardı bir çerçeve (ör. PTES – Penetration Testing Execution Standard) izlenerek yapılandırılabilir.
Örnek paragraf: “Test süreci dört aşamada yürütülmüştür: (1) keşif aşamasında hedef sanal ağın topolojisi Nmap ile çıkarılmış, (2) tarama aşamasında açık portlar ve servis sürümleri belirlenmiş, (3) sömürü aşamasında bilinen bir güvenlik açığı Metasploit çerçevesiyle kontrollü biçimde test edilmiş, (4) bulgular etki düzeyine göre sınıflandırılarak raporlanmıştır. Tüm test süreci, araştırmacının kendi kurduğu izole bir sanal ağda gerçekleştirilmiştir.” Bu paragraf, aşamaları, kullanılan aracı ve test ortamının izole niteliğini bir arada verir.
Kriptografi ve ağ simülasyonu için hangi araçlar kullanılır?
Şifreleme algoritmalarını görselleştirip karşılaştırmak isteyen tezlerde CrypTool, eğitim amaçlı geliştirilmiş açık kaynaklı bir yazılımdır ve farklı şifreleme yöntemlerinin adım adım nasıl çalıştığını gösterir. Ağ mimarisini fiziksel donanım olmadan test etmek isteyen tezlerde ise GNS3 veya Cisco Packet Tracer gibi ağ simülatörleri kullanılır; bu araçlar, bir güvenlik önleminin (ör. güvenlik duvarı kuralı) farklı ağ topolojilerinde nasıl davrandığını gerçek donanım gerektirmeden test etmeye imkân tanır.
Makine öğrenmesi tabanlı siber güvenlik tezlerinde hangi araçlar kullanılır?
Saldırı tespiti veya anomali tespiti üzerine makine öğrenmesi modelleri geliştiren tezlerde Python’ın scikit-learn kütüphanesi klasik makine öğrenmesi algoritmaları (karar ağaçları, rastgele orman) için, TensorFlow veya PyTorch ise derin öğrenme modelleri için tercih edilir. Bu tür tezlerde model kendi başına yeterli değildir — eğitim ve test için tanınmış, akademik camiada kabul gören bir veri seti gerekir; NSL-KDD ve CICIDS2017 bu amaçla en sık kullanılan iki halka açık saldırı tespiti veri setidir. Hangi veri setinin kullanıldığı ve neden seçildiği (güncellik, saldırı çeşitliliği, boyut) yöntem bölümünde belirtilmelidir.
Araç kategorisi araştırma sorusuna göre nasıl seçilir?
Doğru araç kategorisini seçmek, önce araştırma sorunuzun türünü netleştirmekle başlar. “Bir saldırı türü ağ trafiğinde nasıl tespit edilir” sorusu ağ analizi araçlarına (Wireshark, tcpdump) yönlendirir; “bir web uygulaması hangi güvenlik açıklarına sahip” sorusu uygulama güvenliği araçlarına (Burp Suite, OWASP ZAP) yönlendirir; “bir makine öğrenmesi modeli saldırıları ne kadar doğru tespit eder” sorusu ise veri seti ve model kütüphanelerine (scikit-learn, NSL-KDD) yönlendirir. Bu eşleştirmeyi tez önerisi aşamasında netleştirmek, ilerleyen aylarda yanlış araç etrafında zaman kaybetmenizi önler.
Bulut güvenliği tezlerinde hangi araçlar kullanılır?
Bulut ortamlarındaki (AWS, Azure, Google Cloud) yanlış yapılandırmaları veya erişim kontrolü açıklarını inceleyen tezlerde farklı bir araç seti devreye girer. ScoutSuite ve Prowler gibi açık kaynaklı denetim araçları, bir bulut hesabının güvenlik yapılandırmasını (ör. herkese açık bırakılmış depolama, aşırı geniş yetkilendirmeler) otomatik olarak tarayıp bir uyumluluk raporu üretir. Konteyner tabanlı sistemleri inceleyen tezlerde ise Docker Bench for Security veya Trivy gibi araçlar, bir konteyner imajındaki bilinen güvenlik açıklarını ve yapılandırma hatalarını listeler.
Bulut güvenliği tezlerinin kendine özgü bir zorluğu vardır: gerçek bir kurumsal bulut hesabına erişim genellikle mümkün olmaz, bu yüzden çoğu tez kendi kurduğu ücretsiz/deneme bir bulut hesabı üzerinde sınırlı kapsamlı bir test ortamı oluşturur. Bu sınırlamanın tez metninde açıkça belirtilmesi (ör. “bulgular, tek bir bulut sağlayıcısının deneme hesabı üzerinde sınırlı sayıda kaynakla test edilmiştir”), sonuçların genellenebilirliği tartışılırken jüri tarafından olumlu karşılanır.
Siber güvenliğin alt dallarına göre araç seçimi nasıl değişir?
“Siber güvenlik tezi” tek bir araç setine oturmaz; çalışılan alt dala göre öncelikli araçlar değişir:
| Alt dal | Öncelikli araçlar | Tipik araştırma sorusu |
|---|---|---|
| Ağ güvenliği | Wireshark, Nmap, GNS3 | Bir saldırı türünün ağ trafiğinde tespiti |
| Uygulama güvenliği | Burp Suite, OWASP ZAP | Web/mobil uygulamada girdi doğrulama açıkları |
| Adli bilişim (digital forensics) | Autopsy, FTK Imager | Dijital kanıt toplama ve analiz süreci |
| IoT güvenliği | Firmware analiz araçları, Wireshark | Bağlı cihazların iletişim protokolü güvenliği |
| Bulut güvenliği | ScoutSuite, Prowler, Trivy | Bulut yapılandırma ve konteyner güvenlik açıkları |
| Yapay zekâ destekli tespit | scikit-learn, TensorFlow, NSL-KDD/CICIDS2017 | Anomali/saldırı tespitinde model performansı |
Araçlar etik ve yasal sınırlar içinde nasıl kullanılır?
Penetrasyon testi araçları (Nmap, Metasploit, Burp Suite gibi) yalnızca kendi kurduğunuz test ortamında veya yazılı izin aldığınız sistemlerde kullanılmalıdır; izinsiz bir sisteme yönelik tarama veya sömürü denemesi, Türk hukukunda bilişim suçları kapsamına girebilir. Kişisel veri içeren gerçek ağ trafiği veya veri setleri kullanılıyorsa, KVKK (Kişisel Verilerin Korunması Kanunu) kapsamında anonimleştirme ve etik kurul onayı gerekebilir. Yöntem bölümünde test ortamının (izole sanal ağ, laboratuvar) ve kullanılan verinin kaynağının (halka açık veri seti mi, izinli bir kurumsal ağ mı) açıkça belirtilmesi, hem etik hem metodolojik bir gerekliliktir.
Bir kurumun kendi ağında test yapılacaksa, yazılı iznin kapsamını (hangi sistemler, hangi tarih aralığı, hangi test türleri) net biçimde tanımlamak da önemlidir; kapsamı belirsiz bir izin, hem araştırmacıyı hem kurumu riske atabilir. Bu kapsam belgesi, tez ekinde (kurumsal gizlilik gerektirmiyorsa) veya en azından yöntem bölümünde özetlenmiş biçimde yer almalıdır.
Yöntem bölümünde araç seçimi nasıl raporlanır?
Kullanılan her araç için üç bilgi verilmelidir: aracın adı ve sürümü, hangi amaçla kullanıldığı ve test ortamının tanımı.
Örnek paragraf: “Ağ trafiği, Wireshark 4.x sürümü kullanılarak izole bir sanal laboratuvar ortamında toplanmıştır. Saldırı senaryoları, yalnızca araştırmacının kendi kontrolündeki sanal makineler arasında, gerçek kullanıcı verisi içermeyen sentetik trafik üzerinden simüle edilmiştir.” Bu paragraf, aracı, sürümünü ve test ortamının izole/etik niteliğini tek seferde verir.
En sık yapılan üç hata nedir?
- Test ortamının tanımlanmaması — aracın gerçek bir sistemde mi yoksa izole bir laboratuvarda mı kullanıldığı belirtilmez.
- Veri setinin kaynağının/sürümünün belirtilmemesi — NSL-KDD gibi bir veri setinin hangi alt kümesinin (ör. eğitim/test bölmesi) kullanıldığı yazılmaz.
- Etik/yasal sınırın hiç tartışılmaması — izin süreci veya anonimleştirme adımlarına tez metninde hiç değinilmemesi.
Teslim öncesi hangi kontroller yapılmalı?
- Kullanılan her aracın adı, sürümü ve amacı belirtilmiş mi?
- Test ortamı (izole laboratuvar/izinli sistem) açıkça tanımlanmış mı?
- Kullanılan veri setinin kaynağı ve sürümü belirtilmiş mi?
- Etik/yasal sınırlar (izin, KVKK, anonimleştirme) tez metninde ele alınmış mı?
- Araç seçiminin gerekçesi (neden bu araç, neden diğeri değil) yazılmış mı?
- Penetrasyon testi kullanılıyorsa, aşamalar (keşif, tarama, sömürü, raporlama) sırayla anlatılmış mı?
- Makine öğrenmesi modeli kullanılıyorsa, doğruluk dışında kesinlik/duyarlılık/F1 gibi ölçütler de raporlanmış mı?
Tesify siber güvenlik teziniz için nasıl yardımcı olur?
Hangi aracı ne zaman kullanacağınızı netleştirdikten sonra, bunu tez metnine dönüştürmek ayrı bir iştir. Tesify, kullandığınız araçları ve test ortamınızı sizin verdiğiniz bilgilerle yöntem bölümü diline çeviren bir taslak üretir; tezin teknik doğruluğu ve etik uygunluğu her zaman sizin ve danışmanınızın sorumluluğundadır. Örneklem/veri seti büyüklüğünüzü değerlendirirken örneklem büyüklüğü rehberimize, tez sürecinizin geri kalanını planlarken de tez takvimi rehberine, çalışmanız kişisel veri içeriyorsa etik kurul izni rehberine göz atabilirsiniz.
Tesify ile siber güvenlik teziniz için yöntem bölümünü şimdi taslaklayın.
Sık Sorulan Sorular
Kali Linux kullanmak zorunlu mu?
Hayır, araçlar tek tek de kurulabilir; Kali Linux yalnızca birçok aracın önceden kurulu geldiği bir dağıtım olduğu için pratiklik sağlar.
Nmap taraması her sistemde yasal mı?
Hayır, yalnızca kendi kontrolünüzdeki veya yazılı izin aldığınız sistemlerde taramak yasal ve etiktir; izinsiz tarama bilişim suçları kapsamına girebilir.
NSL-KDD ile CICIDS2017 arasındaki fark nedir?
NSL-KDD daha eski ve küçük bir veri setidir, klasik makine öğrenmesi denemeleri için hâlâ kullanılır; CICIDS2017 daha güncel saldırı türlerini içerir ve daha büyük, daha gerçekçi bir trafik profili sunar.
Burp Suite ücretsiz mi?
Burp Suite’in ücretsiz (Community) sürümü temel özellikleri sunar; gelişmiş otomatik tarama özellikleri ücretli (Professional) sürümde bulunur. OWASP ZAP tamamen ücretsiz bir alternatiftir.
Siber güvenlik tezinde hangi araç danışmanla önceden konuşulmalı?
Özellikle penetrasyon testi araçları ve gerçek sistemlere erişim gerektiren senaryolar, etik kurul/izin süreci gerektirebileceği için tez önerisi aşamasında danışmanla netleştirilmelidir.
Makine öğrenmesi modelinin performansı hangi ölçütlerle raporlanır?
Doğruluk (accuracy) tek başına yeterli sayılmaz; kesinlik (precision), duyarlılık (recall) ve F1 skoru gibi ölçütler, özellikle dengesiz veri setlerinde (az sayıda saldırı örneği) birlikte raporlanmalıdır.
Test ortamı olarak sanal makine yeterli mi?
Çoğu akademik tez için evet; sanal makineler (VirtualBox, VMware) izole bir test ortamı sağlar ve gerçek sistemlere zarar verme riskini ortadan kaldırır.
Adli bilişim tezlerinde hangi ek araçlar kullanılır?
Autopsy ve FTK Imager gibi açık kaynaklı/ücretsiz adli analiz araçları, dijital kanıtların toplanması ve incelenmesi için sıkça tercih edilir.
PTES nedir ve tez için zorunlu mudur?
PTES (Penetration Testing Execution Standard), penetrasyon testi süreçlerini aşamalara ayıran endüstri standardı bir çerçevedir; zorunlu değildir ama tez metodolojisine yapı ve kredibilite kazandırır.
Metasploit kullanmak için özel bir izin gerekir mi?
Aracın kendisi ücretsiz ve herkese açıktır; ancak hedef sistemde kullanmak için o sistemin sahibinden yazılı izin alınması gerekir, aksi halde yasal sorumluluk doğabilir.
Sanal makinede kurulu bir test ağı yeterince gerçekçi sayılır mı?
Akademik amaçlar için genellikle evet; ancak bulguların gerçek dünya ağlarına genellenebilirliği sınırlı olabileceği için bu, tartışma bölümünde bir sınırlılık olarak belirtilmelidir.
IoT güvenliği tezlerinde firmware analizi ne demektir?
Bir IoT cihazının içindeki gömülü yazılımın (firmware) çıkarılıp incelenmesi, cihazın hangi protokolleri kullandığını ve olası güvenlik açıklarını ortaya koymaya yarar; bu analiz genellikle üreticinin izniyle veya kendi satın aldığınız cihaz üzerinde yapılır.
Açık kaynaklı veri seti kullanmak etik kurul onayı gerektirir mi?
NSL-KDD veya CICIDS2017 gibi halka açık, kişisel veri içermeyen sentetik/anonim veri setleri genellikle etik kurul onayı gerektirmez; ancak enstitünüzün kendi politikasını kontrol etmek gerekir.
Birden fazla araç kategorisi aynı tezde kullanılabilir mi?
Evet, özellikle karma yöntemli tezlerde (ör. ağ trafiği toplama + makine öğrenmesi ile analiz) birden fazla araç kategorisi birlikte kullanılır; her aracın hangi aşamada devreye girdiği yöntem bölümünde sırayla anlatılmalıdır.
tshark ile Wireshark arasındaki fark nedir?
tshark, Wireshark’ın komut satırı sürümüdür; grafik arayüz olmadan otomatik/betikleştirilmiş trafik yakalama ve ön filtreleme için kullanılır, büyük veri setlerinde ilk aşama olarak tercih edilir.
Ücretsiz araçlarla yazılan bir tez, ücretli araçlarla yazılana göre daha mı zayıf sayılır?
Hayır; jüri araç maliyetini değil, aracın araştırma sorusuna uygunluğunu ve kullanımın doğru gerekçelendirilmiş olmasını değerlendirir. OWASP ZAP gibi ücretsiz araçlar akademik tezlerde yaygın ve kabul görür.
Bulut güvenliği tezinde gerçek bir kurumsal bulut hesabı kullanmak şart mı?
Hayır; çoğu tez, ücretsiz veya deneme sürümü bulut hesapları üzerinde sınırlı kapsamlı bir test ortamı kurarak ilerler; bu sınırlamanın yöntem ve tartışma bölümlerinde açıkça belirtilmesi yeterlidir.
Araç seçimini danışmana sunarken hangi gerekçe beklenir?
Aracın araştırma sorusuna neden uygun olduğu, alternatiflerine göre üstünlüğü (ör. ücretsiz olması, akademik camiada kabul görmesi, ilgili alt dalda yaygın kullanılması) ve varsa sınırlılıkları kısaca gerekçelendirilmelidir; yalnızca “popüler olduğu için” gibi bir gerekçe genellikle yeterli görülmez.